Dans beaucoup d'entreprises, on n'a pas une stratégie IA.
On a un empilement.
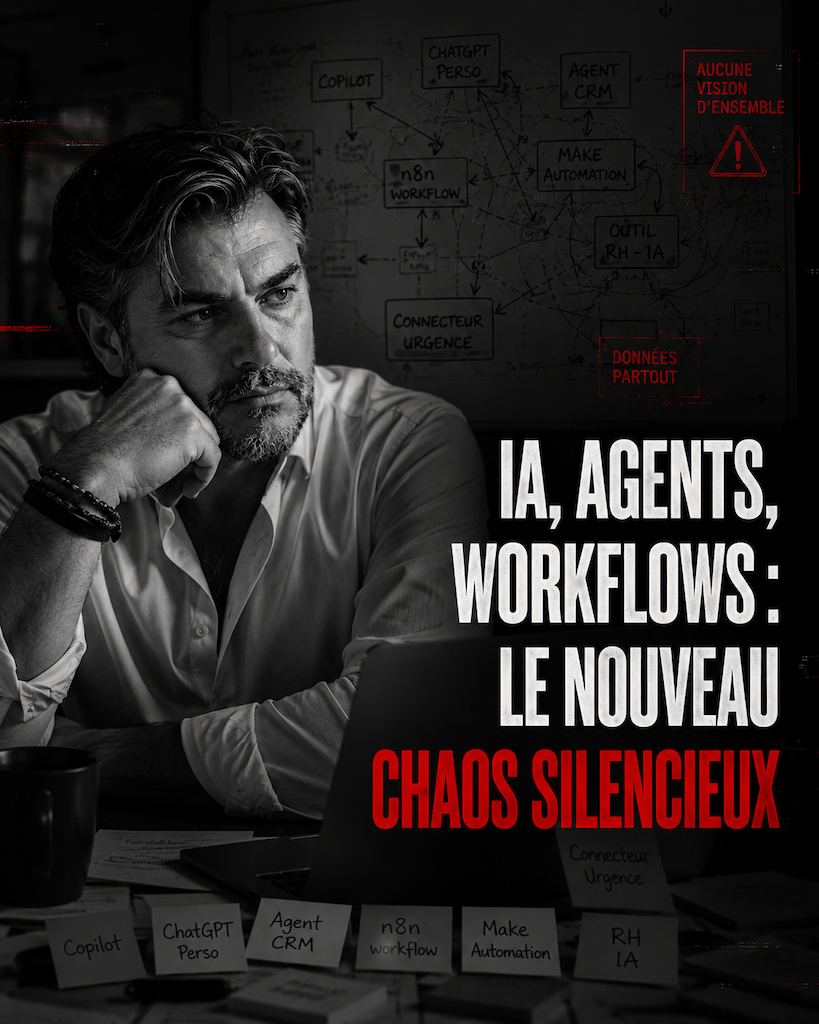
Un Copilot dans Microsoft 365.
Un compte ChatGPT perso utilisé en douce.
Un agent branché sur le CRM.
Trois workflows n8n.
Deux automatisations Make.
Un outil RH qui promet de « faire de l'IA ».
Un connecteur ajouté en urgence entre deux briques qui ne se parlaient pas.
Et au milieu de tout ça, des données qui circulent partout.
Chaque brique, prise séparément, peut avoir du sens.
L'ensemble, lui, devient vite illisible.
Et quand plus personne n'est capable de dire clairement quels modèles sont utilisés, quelles données circulent, quels agents ont accès à quoi, avec quels droits, sous quelle journalisation, alors il ne faut plus parler d'innovation.
Il faut parler de fragmentation.
Et donc de perte de maîtrise.
Cet article est le cinquième d'une série sur la souveraineté numérique, les cybermenaces, l'évolution des métiers et notre rapport au travail à l'ère de l'IA.
Celui-ci parle d'un sujet moins visible.
Mais déjà partout.
La fragmentation silencieuse des outils.
On mélange les mots. Et donc on mélange les responsabilités.
Aujourd'hui, beaucoup de personnes mélangent encore :
persona,
skill,
compétence,
agent,
automatisation,
workflow,
connecteur,
modèle,
orchestration,
gouvernance.
Et c'est normal.
Les frontières bougent vite.
Les éditeurs emploient parfois les mêmes mots pour des réalités différentes.
Et les usages évoluent plus vite que les doctrines internes.
Mais c'est précisément là que le sujet devient stratégique.
Quand les mots deviennent flous, les responsabilités deviennent floues aussi.
Un modèle produit.
Un connecteur relie.
Un workflow déclenche.
Une automatisation exécute.
Un agent décide ou agit dans un périmètre donné.
Une orchestration coordonne.
Une gouvernance contrôle.
Confondre tout cela, ce n'est pas juste une imprécision de vocabulaire.
C'est la meilleure façon de construire une architecture que personne ne comprend vraiment.
Et une architecture que personne ne comprend finit toujours par échapper à tout le monde.
Chaque brique paraît utile. C’est l’ensemble qui devient dangereux.
Je ne suis pas en train de dire qu'il ne faut pas d'outils.
Je les utilise moi-même.
Je les teste.
Je les intègre.
Je les fais déployer chez des clients quand cela a du sens.
Le problème n'est pas la brique.
Le problème, c'est l'absence de vision d'ensemble.
Un assistant fait gagner du temps.
Un workflow évite du répétitif.
Un connecteur relie deux applications.
Un agent automatise une séquence.
Un modèle répond vite.
Une stack no code permet d'aller plus vite qu'avant.
Tout cela est vrai.
Mais additionner des outils n'a jamais suffi à construire un système cohérent.
Chaque brique promet de simplifier.
L'ensemble finit souvent par compliquer.
Au début, on croit aller plus vite.
Ensuite, on ne sait plus très bien ce qui tourne.
Puis on ne sait plus ce qui coûte.
Et enfin, on ne sait plus ce qui expose.
C'est là que le sujet arrête d'être technique.
Et devient stratégique.
Le point de bascule arrive plus vite qu’on ne le pense.
Le basculement est rarement spectaculaire.
Il n'y a pas une sirène.
Pas un grand incident inaugural.
Pas un mail intitulé : « Attention, votre architecture devient ingouvernable. »
Non.
Le chaos arrive par petites couches.
Un collaborateur connecte un LLM à un outil métier pour gagner du temps.
Un prestataire ajoute un connecteur sans vraie documentation.
Une équipe marketing monte ses propres automatisations.
La RH active une fonctionnalité « IA » dans un SaaS.
Un commercial branche un assistant à son CRM.
Un DSI découvre six mois plus tard qu'un workflow critique dépend d'un compte personnel.
Et le jour où ce collaborateur quitte l'entreprise, plus personne ne sait exactement :
quels agents continuent de tourner,
quels tokens sont encore actifs,
quelles données continuent d'être synchronisées,
ni quels workflows dépendent encore d'un abonnement personnel OpenAI, Make ou Zapier jamais documenté.
Ce jour-là, le problème n'est plus l'IA.
Le problème, c'est qu'une partie du système d'information est devenue invisible.
Et un jour, plus personne ne sait exactement :
- où passe la donnée,
- qui a encore accès à quoi,
- quel agent peut agir seul,
- quelle automatisation dépend de quel abonnement,
- ni comment couper proprement ce qui pose problème.
C'est à ce moment-là qu'on comprend qu'on n'a pas construit une stack.
On a empilé des dépendances.
Connecter n’est pas orchestrer.
C'est probablement la confusion la plus coûteuse du moment.
Parce que oui, aujourd'hui, tout se connecte.
Ou en tout cas, tout prétend se connecter.
Mais connecter n'est pas orchestrer.
Orchestrer n'est pas gouverner.
Gouverner n'est pas freiner.
Gouverner, c'est savoir.
Un connecteur relie deux services.
Ça ne dit rien sur la logique métier.
Un workflow enchaîne des actions.
Ça ne dit rien sur les droits accordés.
Un agent peut exécuter une tâche utile.
Ça ne dit rien sur ce qu'il ne devrait jamais toucher.
Un modèle produit une réponse crédible.
Ça ne dit rien sur la traçabilité, la conformité, la confidentialité ou la réversibilité.
C'est là que beaucoup d'organisations se trompent.
Elles prennent la fluidité apparente pour de la maîtrise.
Parce que ça marche en démo.
Parce que ça répond vite.
Parce que ça donne une impression d'intelligence distribuée.
Mais dans la vraie vie, ce qui compte, ce n'est pas seulement que ça fonctionne.
C'est de savoir comment, avec quoi, pour qui, sous quel contrôle, et avec quel plan B quand ça casse.
La souveraineté devient concrète à cet endroit précis.
On parle souvent de souveraineté comme d'un sujet abstrait.
Un débat de labels.
De nationalité d'éditeur.
De cloud européen contre cloud américain.
Ce n'est pas faux.
Mais ce n'est pas suffisant.
La souveraineté devient concrète le jour où vous êtes capable de répondre précisément à cinq questions :
- Quels modèles sont utilisés dans votre organisation ?
- Quelles données circulent réellement entre les briques ?
- Quels agents ont accès à quoi ?
- Quels droits sont utilisés, hérités, transmis ou oubliés ?
- Comment tout cela est-il journalisé, supervisé et réversible ?
Si vous ne pouvez pas répondre à ces questions, vous n'êtes pas en train de piloter une architecture IA.
Vous êtes en train de la subir.
La souveraineté ne commence pas au discours.
Elle commence à la cartographie.
Et je le répète depuis des années : être souverain sur ses données, ce n'est pas une question de drapeau sur la facture.
C'est une question de maîtrise réelle.
Ce que je vois en mission.
Je vais être très concret.
Ce que je vois sur le terrain, ce n'est pas de la science-fiction.
Ce ne sont pas des laboratoires.
Ce ne sont pas des slides de keynote.
Ce sont des entreprises normales.
Des PME.
Des collectivités.
Des organisations qui veulent bien faire.
Et qui vont vite.
Parfois trop vite.
Je vois :
- des agents connectés à des CRM avec trop de droits,
- des workflows Make ou n8n inconnus de la DSI,
- des comptes personnels utilisés pour des automatisations critiques,
- des données clients qui transitent entre plusieurs briques sans vraie cartographie,
- des logs partiels qui rendent l'audit presque impossible,
- des accès prestataires encore actifs alors que la mission est terminée,
- trois outils différents qui manipulent la même information avec trois logiques de sécurité différentes.
Et le plus important : ce n'est pas toujours de la négligence.
C'est souvent un mélange de curiosité, de pression à aller vite, d'envie de bien faire, et d'absence de doctrine claire.
Mais en cybersécurité comme en architecture, les bonnes intentions ne protègent rien.
Nous avons connu le Shadow IT. Voici le Shadow AI.
Pendant des années, les DSI ont dû gérer le Shadow IT.
Des outils utilisés sans validation.
Des SaaS ouverts discrètement.
Des services cloud déployés sans gouvernance.
L'IA reproduit exactement le même phénomène.
Mais à une vitesse beaucoup plus élevée.
Aujourd'hui, des collaborateurs :
- branchent des agents sur des données métier,
- créent des automatisations sans documentation,
- connectent des LLM à des outils internes,
- partagent des données sensibles dans des prompts,
- déploient des workflows sans supervision réelle.
Pas par malveillance.
Par efficacité.
Par curiosité.
Par pression opérationnelle.
Le problème, c'est qu'un Shadow AI non maîtrisé finit par produire une architecture parallèle que plus personne ne contrôle vraiment.
Et une architecture parallèle, dans une entreprise, ce n'est jamais un détail.
C'est une zone grise.
Une dette.
Une surface d'attaque.
Et souvent un angle mort de gouvernance.
La dette technique avait déjà un prix. Voici maintenant la dette cognitive.
Pendant des années, les entreprises ont accumulé de la dette technique.
Aujourd'hui, beaucoup commencent à accumuler autre chose :
de la dette cognitive.
Des couches d'outils,
des workflows,
des connecteurs,
des agents,
des automatisations,
des dépendances…
… que plus personne ne comprend réellement dans leur ensemble.
Une architecture peut continuer de fonctionner longtemps après avoir cessé d'être réellement maîtrisée.
Et plus cette compréhension disparaît,
plus l'organisation devient dépendante :
de prestataires,
d'éditeurs,
d'habitudes,
ou de personnes clés devenues irremplaçables.
Le problème n'est plus seulement technique.
Il devient organisationnel.
Stratégique.
Humain.
Une entreprise peut survivre longtemps avec de la dette technique.
Elle survit beaucoup moins bien quand plus personne ne sait expliquer clairement comment son propre système pense, agit, déclenche et transmet.
Le marketing adore ce chaos.
Plus votre architecture est floue, plus le marketing peut vous vendre du miracle.
C'est exactement pour ça que le marché adore les mots mous.
Assistant.
Agent.
IA métier.
Copilote.
Automatisation intelligente.
Orchestration native.
Souveraineté intégrée.
Tout le monde comprend un peu.
Personne ne sait vraiment ce qu'il achète.
Et c'est pratique.
Parce qu'une organisation qui ne distingue pas un modèle d'un agent, un workflow d'une orchestration, un connecteur d'une gouvernance, est une organisation facile à séduire.
On lui vend de la vitesse sans parler des dépendances.
On lui vend de la simplicité sans parler des droits.
On lui vend de l'IA souveraine avec un serveur et une grosse carte GPU.
On lui vend un agent clé en main sans parler de la boîte noire qu'il crée.
On lui vend une promesse locale en cachant le désordre global.
Le vrai sujet n'est pas de refuser les outils.
Le vrai sujet est d'arrêter de confondre packaging marketing et architecture maîtrisée.
Le vrai risque n’est pas toujours le modèle. C’est l’architecture.
On focalise beaucoup sur le choix du LLM.
Claude ou ChatGPT.
Mistral ou Copilot.
Modèle local ou API distante.
Open source ou fermé.
Bien sûr que cela compte.
Mais dans beaucoup d'organisations, le risque principal n'est pas le nom du modèle.
C'est la manière dont il est branché au reste.
Un bon modèle dans une mauvaise architecture crée de mauvais résultats plus vite.
Une IA performante branchée sur un SI mal gouverné ne devient pas un avantage.
Elle devient un amplificateur.
Amplificateur de dette.
Amplificateur de dispersion.
Amplificateur de surface d'attaque.
Amplificateur de dépendance.
Amplificateur d'erreurs difficiles à tracer.
C'est pour ça que je dis souvent en mission : avant de choisir l'outil, regardez la tuyauterie.
Avant d'ajouter une couche, regardez la structure.
Avant de rêver orchestration, vérifiez votre capacité à gouverner.
Ce que vous devez décider maintenant.
Si vous êtes dirigeant, DSI, responsable métier ou pilote de transformation, voici la réalité sans filtre.
Vous n'avez probablement déjà plus une seule IA dans votre organisation.
Vous avez un écosystème.
Parfois visible.
Parfois clandestin.
Souvent partiellement compris.
Et plus cet écosystème grandit sans doctrine, plus il devient difficile à reprendre en main.
Cinq décisions concrètes à prendre maintenant :
① Cartographiez les briques réellement utilisées.
Pas celles achetées. Pas celles validées sur PowerPoint. Celles qui tournent vraiment.
② Distinguez clairement les fonctions.
Modèle, connecteur, workflow, agent, orchestration, gouvernance : ce n'est pas la même chose. Tant que tout est mélangé, tout le pilotage est bancal.
③ Reprenez la main sur les droits et les logs.
Sans visibilité sur les accès, les permissions et la journalisation, il n'y a pas de supervision sérieuse.
④ Réduisez les dépendances inutiles.
Chaque couche ajoutée crée une dette potentielle. Chaque prestataire non cadré crée une fragilité de plus.
⑤ Concevez une stack évolutive.
Pas un patchwork opportuniste. Une architecture pensée pour durer, changer, être auditée, et rester compréhensible dans six mois.
L'enjeu n'est pas de tout bloquer.
L'enjeu n'est pas non plus de tout ouvrir.
L'enjeu, c'est de reprendre la main avant que l'empilement ne devienne votre nouvelle dette stratégique.
Ce que l’on devrait viser.
Je ne crois pas aux entreprises qui n'utiliseraient qu'un seul outil miracle.
Je ne crois pas non plus au fantasme inverse du millefeuille infini.
Je crois à quelque chose de beaucoup moins sexy.
Et beaucoup plus utile.
Une architecture lisible.
Des responsabilités claires.
Des flux de données compris.
Des droits maîtrisés.
Des journaux exploitables.
Des dépendances assumées.
Une équipe qui sait expliquer ce qui tourne.
Et une gouvernance capable de dire stop quand une brique ajoute plus de risque que de valeur.
Le futur n'appartiendra pas aux organisations qui auront le plus de briques IA.
Il appartiendra à celles qui sauront encore expliquer clairement comment elles s'articulent, ce qu'elles touchent, et qui en garde le contrôle.
Une architecture incomprise finit toujours par devenir incontrôlable.
Et un système incontrôlable finit toujours par décider à la place de ceux qui pensaient encore le piloter.
Le vrai danger de l'IA n'est peut-être pas l'intelligence artificielle.
C'est la complexité invisible que nous sommes en train de construire autour d'elle.
Vincent Podlunsek est consultant en cybersécurité, IA et transformation digitale. Il accompagne les organisations en France, en Europe et en Afrique sur les enjeux de sécurité des systèmes d'information, de gouvernance des données et d'adoption responsable de l'IA. Il réalise des audits cybersécurité et des audits BPI, intervient en remédiation d'urgence et forme des équipes de toutes tailles à la sensibilisation cyber, à l'IA et à Copilot. CEO fondateur d'Adamentis (datacenter éco-responsable, Pyrénées-Orientales) et de POD Informatique (ESN).
→ Cet article s'inscrit dans une série consacrée à la souveraineté numérique, aux cybermenaces, à l'évolution des métiers et à la maîtrise concrète de l'IA dans les organisations.
→ Vous reconnaissez votre organisation dans ce que je décris ? Contactez-moi directement.